Cosa sono i tracking pixel, come vengono utilizzati nelle comunicazioni e-mail e cosa prevede il Garante Privacy per tutelare i destinatari.
Newsletter, comunicazioni commerciali e messaggi automatici: dietro molte e-mail ci sono strumenti che permettono di monitorare le interazioni dei destinatari. Ecco come funzionano i tracking pixel, perché vengono utilizzati e quali regole devono rispettare oggi le aziende.
Tracking pixel: cosa sono e come funzionano?
Quando riceviamo una newsletter e la apriamo, difficilmente ci chiediamo cosa succede tecnicamente in quel momento. Eppure, dietro una semplice e-mail può esserci un sistema che consente a chi l’ha inviata di sapere se il messaggio è stato aperto e di raccogliere alcune informazioni sulla nostra interazione.
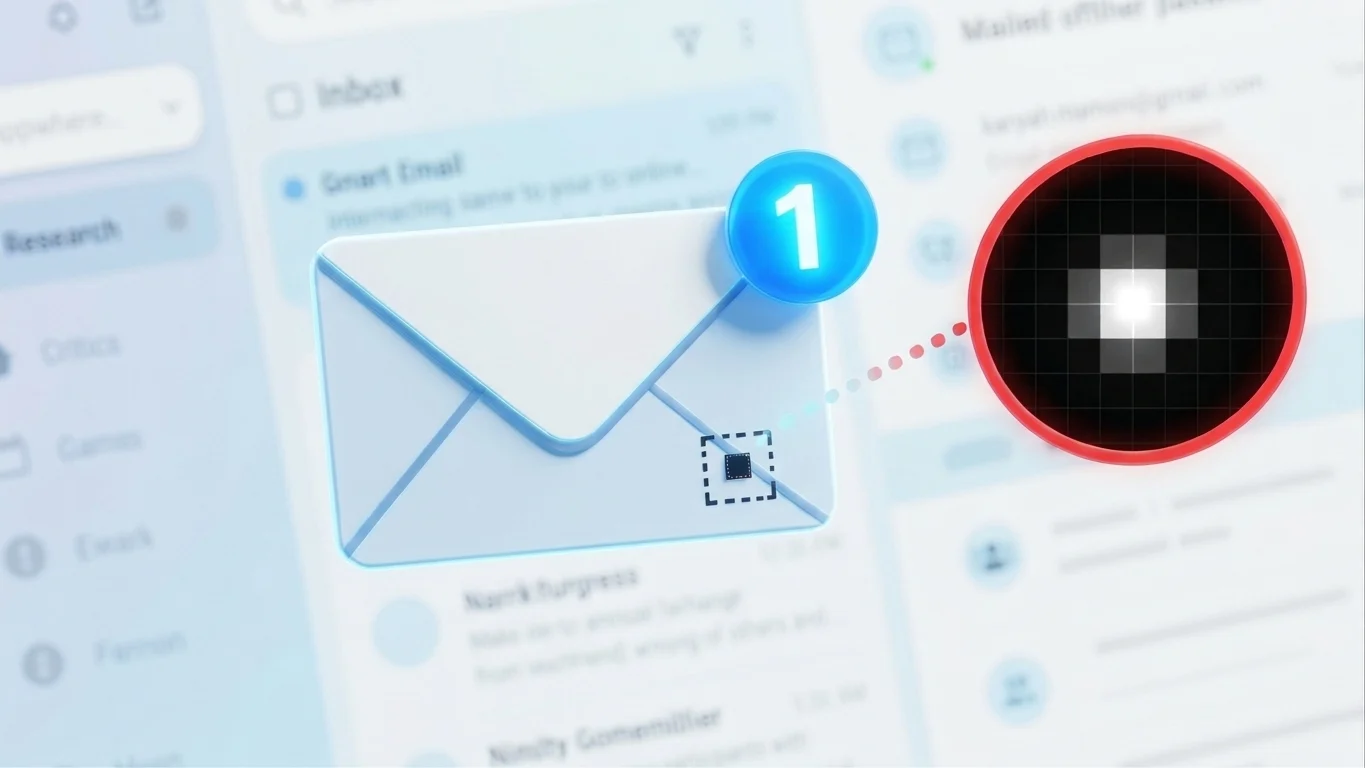
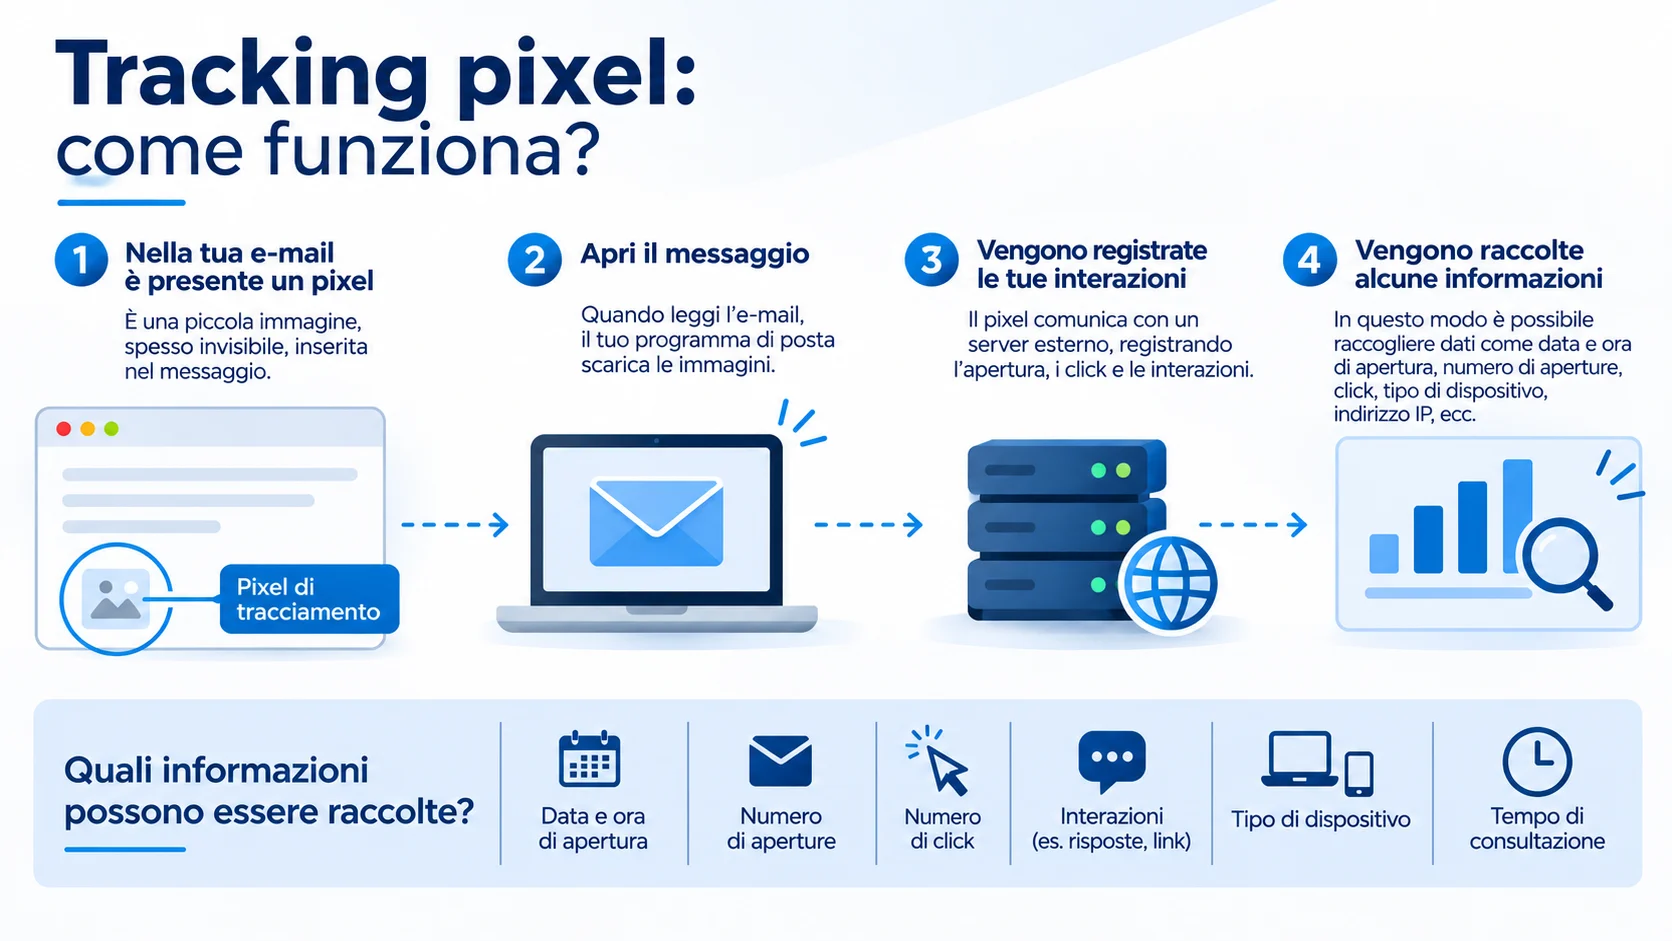
Si tratta dei tracking pixel, o pixel di tracciamento: piccole immagini, spesso trasparenti e praticamente invisibili, inserite nel codice HTML delle e-mail e ospitate su un server remoto.
Il loro funzionamento è semplice. Quando il destinatario apre un messaggio e il programma di posta elettronica scarica le immagini contenute al suo interno, viene inviata una richiesta al server che ospita il pixel. Questa operazione permette di registrare l’apertura dell’e-mail e, in alcuni casi, di raccogliere ulteriori informazioni.
A seconda della configurazione dello strumento, i dati rilevati possono comprendere:
data e ora di apertura del messaggio;
numero di aperture della stessa e-mail;
indirizzo IP del dispositivo;
informazioni sul dispositivo o sul programma utilizzato per leggere la posta;
eventuali informazioni sulla durata della consultazione.
È importante precisare che l’apertura di un’e-mail non equivale necessariamente alla sua effettiva lettura. Inoltre, il rilevamento può essere influenzato dalle impostazioni del programma di posta elettronica e dai sistemi automatici di gestione delle immagini.
Perché le aziende utilizzano i pixel di tracciamento?
I tracking pixel vengono utilizzati soprattutto nelle attività di e-mail marketing e nelle newsletter, ma possono trovare applicazione anche in altre tipologie di comunicazione.
Per chi invia comunicazioni periodiche, conoscere il comportamento dei destinatari può essere utile per valutare l’efficacia dei messaggi e migliorare le attività successive.
Ad esempio, analizzare il tasso di apertura di una newsletter permette di capire se l’oggetto scelto ha suscitato interesse, se alcuni argomenti attirano maggiormente l’attenzione e se la frequenza degli invii è adeguata.
Queste informazioni possono aiutare a:
misurare le performance delle campagne e-mail;
comprendere quali contenuti risultano più interessanti per il pubblico;
migliorare la pertinenza e la qualità delle comunicazioni;
ottimizzare la frequenza degli invii;
individuare eventuali problemi tecnici o di recapito.
Il tracciamento, quindi, non è necessariamente uno strumento utilizzato per finalità commerciali invasive: può avere diverse applicazioni. Ciò che conta è conoscere quali informazioni vengono raccolte, per quali ragioni e secondo quali modalità.
Cosa cambia con le nuove indicazioni del Garante Privacy?
Proprio per fare chiarezza sull’utilizzo di questi strumenti, il Garante per la protezione dei dati personali ha pubblicato il 17 aprile 2026 le Linee guida sull’utilizzo dei tracking pixel nelle comunicazioni di posta elettronica, successivamente pubblicate in Gazzetta Ufficiale il 29 aprile 2026.
Le nuove indicazioni si rivolgono a tutti i soggetti che utilizzano questi strumenti, comprese le aziende che inviano newsletter e comunicazioni commerciali attraverso piattaforme dedicate.
Il periodo di sei mesi previsto per adeguarsi è terminato il 29 ottobre 2026.
L’obiettivo è rafforzare la trasparenza e garantire ai destinatari un maggiore controllo sulle informazioni che li riguardano. In particolare, le indicazioni del Garante si concentrano su quattro aspetti.
1. Informare in modo chiaro e trasparente
Chi utilizza i tracking pixel deve informare preventivamente i destinatari della loro presenza e delle finalità del trattamento dei dati.
L’informativa deve spiegare in modo comprensibile quali informazioni vengono raccolte, perché vengono utilizzate e come vengono gestite. Può essere organizzata su più livelli: una comunicazione sintetica, ad esempio nel modulo di iscrizione alla newsletter, accompagnata da un collegamento a un’informativa più dettagliata.
2. Gestire correttamente il consenso
Il consenso preventivo è necessario nei casi in cui non sia applicabile una delle specifiche deroghe previste dalla normativa.
Un esempio riguarda l’utilizzo dei dati di apertura per analizzare il comportamento dei singoli destinatari, valutare le performance delle campagne promozionali, modificare la frequenza degli invii o costruire profili commerciali.
Per le comunicazioni promozionali, il consenso all’utilizzo dei pixel può, in linea di principio, essere ricompreso nel più generale consenso alla ricezione delle comunicazioni commerciali, purché la richiesta sia formulata in modo chiaro, neutro e senza forzature.
Non tutti gli utilizzi, tuttavia, seguono le stesse regole: le Linee guida individuano specifiche eccezioni, ad esempio per determinate esigenze tecniche e di sicurezza o per comunicazioni istituzionali e di servizio, nel rispetto dei requisiti previsti dalla normativa.
3. Garantire la possibilità di revocare il consenso
Il destinatario deve poter modificare le proprie scelte e revocare il consenso con modalità semplici e accessibili.
Un aspetto particolarmente importante riguarda la possibilità di esercitare questa scelta in modo selettivo: chi non desidera essere sottoposto al tracciamento deve poter continuare a ricevere la newsletter, chiedendo semplicemente che non vengano più utilizzati i pixel di monitoraggio.
Il rifiuto del tracciamento, infatti, non deve comportare automaticamente la rinuncia a ricevere le comunicazioni.
4. Proteggere i dati fin dalla progettazione
Le Linee guida richiamano anche il principio di Privacy by Design e by Default, previsto dal GDPR.
Questo significa che la tutela dei dati personali deve essere considerata già nella scelta e nella configurazione degli strumenti utilizzati, adottando misure tecniche e organizzative che limitino la raccolta delle informazioni e riducano il rischio di identificazione dei destinatari.
Tra le soluzioni indicate dal Garante rientra, ad esempio, l’utilizzo di identificativi non direttamente riconducibili all’indirizzo e-mail del destinatario, per ridurre l’esposizione dei suoi dati personali.
Cosa devono fare concretamente le aziende?
Le nuove indicazioni richiedono alle aziende di verificare non soltanto le informative privacy, ma anche il funzionamento degli strumenti utilizzati per inviare e monitorare le comunicazioni.
In particolare, è importante:
Verificare gli strumenti utilizzati: controllare se la piattaforma di e-mail marketing integra sistemi di tracciamento e quali informazioni raccoglie.
Analizzare le finalità: distinguere tra misurazione delle performance, esigenze tecniche, sicurezza e profilazione dei destinatari.
Aggiornare informative e consensi: assicurarsi che le persone siano correttamente informate e che, quando necessario, venga richiesto un consenso valido.
Rendere semplici le scelte degli utenti: prevedere modalità chiare per esprimere o revocare il consenso, anche limitatamente al tracciamento.
Verificare la gestione dei dati: controllare le impostazioni della piattaforma, i tempi di conservazione e le misure adottate per proteggere le informazioni raccolte.
Non si tratta quindi soltanto di aggiornare un’informativa, ma di verificare che strumenti, modalità operative e processi aziendali siano coerenti con le disposizioni in materia di protezione dei dati personali.
Vuoi restare aggiornato?
Continua a seguire i temi legati alla tecnologia, alla cybersecurity e all’innovazione aziendale. Iscriviti alla newsletter Antelma per ricevere i nostri approfondimenti e aggiornamenti.